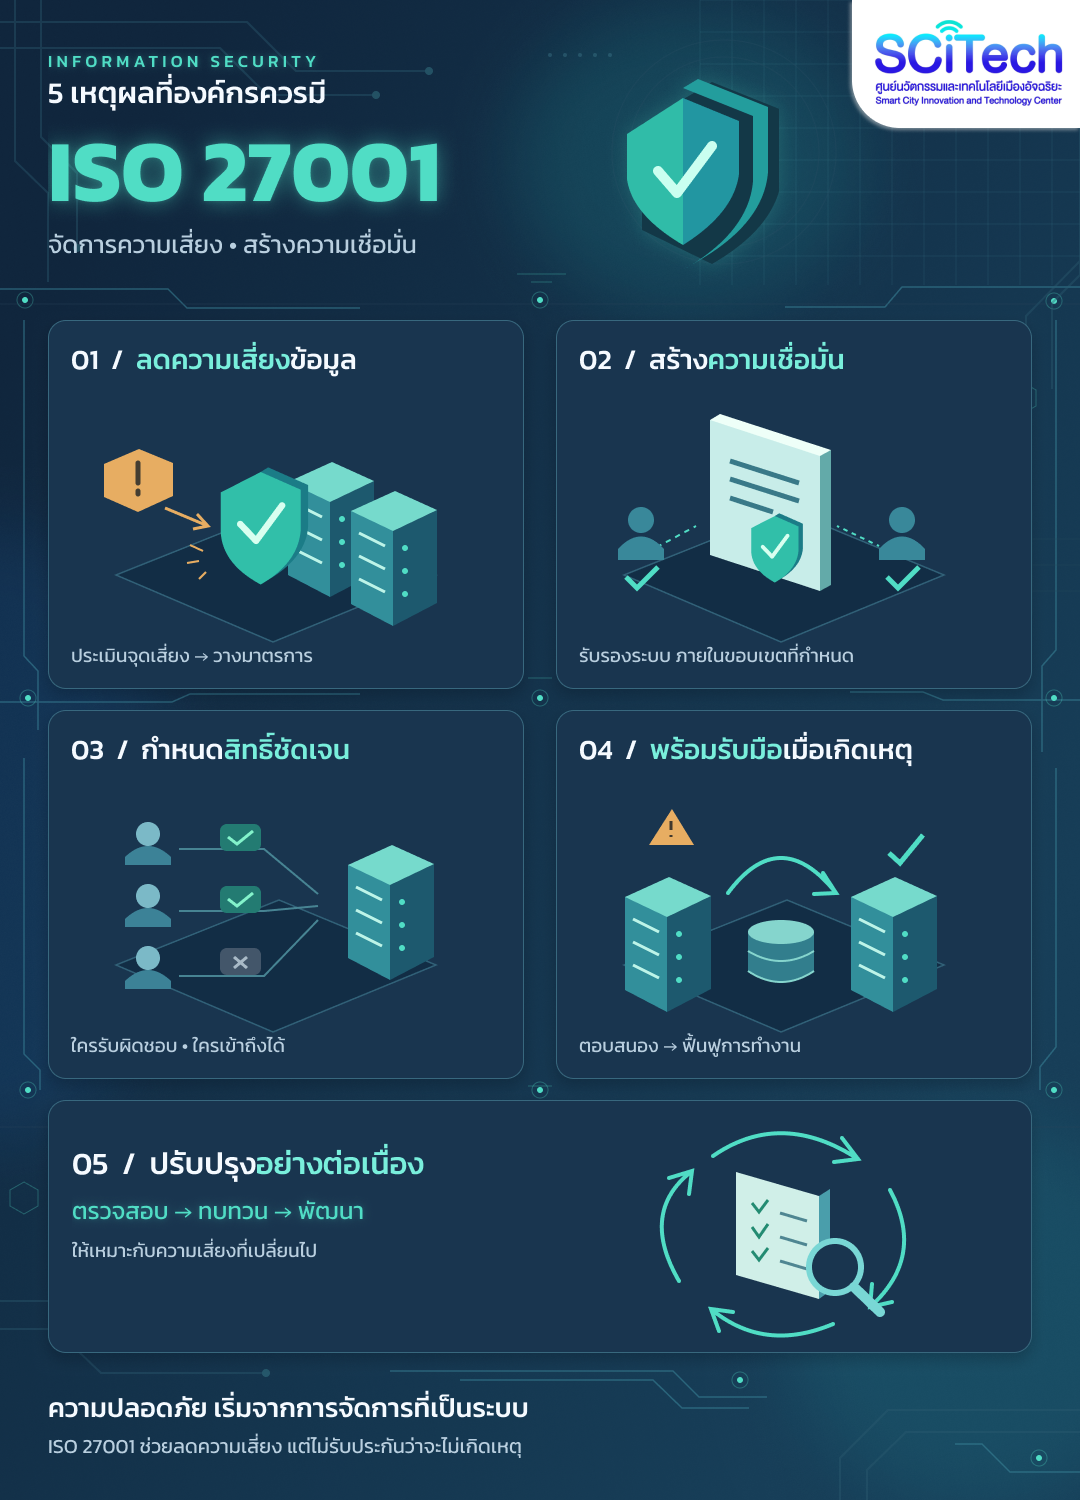

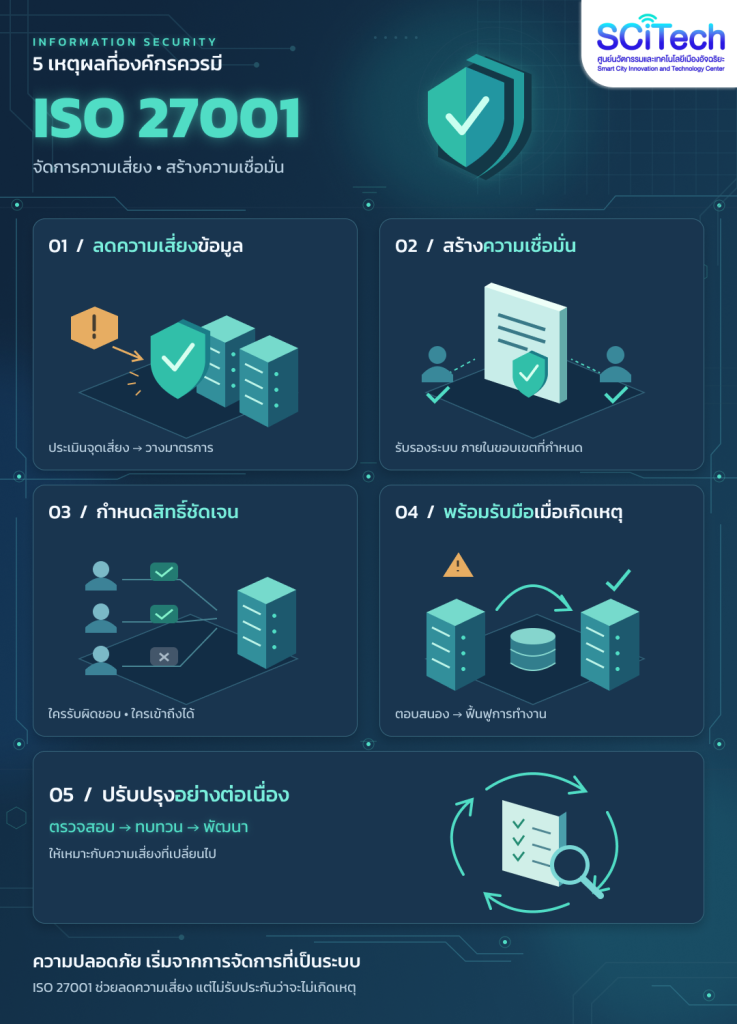
ในยุคที่ข้อมูลและเทคโนโลยีเป็นส่วนหนึ่งของการทำงาน ความเสี่ยงจากข้อมูลรั่วไหล การเข้าถึงโดยไม่ได้รับอนุญาต หรือระบบหยุดให้บริการ ล้วนส่งผลกระทบต่อองค์กรและผู้ใช้บริการ การดูแลความปลอดภัยจึงต้องครอบคลุมทั้งบุคลากร กระบวนการทำงาน และเทคโนโลยี
ISO/IEC 27001 คือมาตรฐานสากลที่กำหนดข้อกำหนดสำหรับระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ หรือ ISMS ช่วยให้องค์กรประเมินความเสี่ยง วางมาตรการป้องกัน และปรับปรุงการดูแลข้อมูลอย่างต่อเนื่อง โดยมีหลักสำคัญ 3 ด้านที่เรียกว่า CIA Triad ได้แก่
Confidentiality (การรักษาความลับ)
ดูแลให้ข้อมูลเข้าถึงได้เฉพาะผู้มีสิทธิ์ และป้องกันการเปิดเผยต่อบุคคลที่ไม่ได้รับอนุญาต
Integrity (ความถูกต้องครบถ้วน)
รักษาข้อมูลให้ถูกต้องและครบถ้วน ป้องกันการแก้ไข ปลอมแปลง หรือทำลายข้อมูลโดยไม่ได้รับอนุญาต รวมถึงความผิดพลาดที่อาจเกิดขึ้นในการทำงาน
Availability (ความพร้อมใช้งาน)
ดูแลให้ผู้มีสิทธิ์สามารถเข้าถึงข้อมูลและระบบได้เมื่อต้องการ พร้อมเตรียมแนวทางรับมือและกู้คืนเมื่อเกิดเหตุขัดข้อง
ISO 27001 จึงช่วยให้องค์กรดูแลความปลอดภัยของข้อมูลอย่างเป็นระบบ ลดความเสี่ยง และเตรียมพร้อมรับมือกับเหตุที่อาจกระทบการดำเนินงาน แม้การได้รับการรับรองจะไม่ได้รับประกันว่าจะไม่มีข้อมูลรั่วไหลหรือระบบล่ม แต่ช่วยสร้างความเชื่อมั่นว่าองค์กรมีการจัดการความเสี่ยงตามข้อกำหนดของมาตรฐาน
#SCiTech #SmartCity #ISO27001 #CyberSecurity #ความมั่นคงปลอดภัยสารสนเทศ #การจัดการความเสี่ยง #มหาวิทยาลัยนอร์ทกรุงเทพ
แหล่งข้อมูล: